Private AI Cloud
Общие сведения
Private AI Cloud — проектное решение ITGLOBAL.COM на базе платформы AInergy, развёрнутое на выделенной инфраструктуре для конкретного клиента. В отличие от общего контура AIaaS, Private AI Cloud обеспечивает полную изоляцию данных и контроль над всем стеком: от моделей до политик безопасности.
Решение предназначено для организаций с повышенными требованиями к конфиденциальности, обработке персональных данных и изоляции контура.
Для каких задач используется
- Обработка конфиденциальных данных — договоры, финансовые документы, персональные данные, коммерческая тайна.
- 152-ФЗ — обработка ПДн на территории РФ, хранение данных в российском контуре.
- Corporate AI — внутренний корпоративный AI-ассистент для сотрудников без передачи данных вовне.
- Shadow AI control — централизованный контроль над использованием AI в организации вместо несанкционированных внешних сервисов.
- Специализированные модели — размещение собственных или fine-tuned моделей на выделенных GPU.
- Регулируемые отрасли — банки, страхование, госсектор, здравоохранение.
Ключевые возможности
Управление моделями
- Любое количество LLM через единый API — локальные и внешние модели.
- Подключение собственных моделей клиента (on-premise GPU).
- Переключение между моделями без изменения интеграции.
- Маршрутизация по задаче, стоимости, приоритету или пользователю.
- Автоматический failover между провайдерами и репликами.
- Помимо текстовых LLM подключаются генерация изображений и видео, транскрипция и синтез речи, OCR, эмбеддинги и реранкинг — через тот же шлюз и тот же ключ.
Безопасность и DLP
- PII Guard — обнаружение персональных данных с тремя режимами: блокировка, перенаправление, маскирование.
- 152-ФЗ: инфраструктура в РФ, обработка данных на российских серверах.
- Контур можно собрать только на локальных и российских моделях — Qwen и Gemma на собственных GPU, GigaChat и YandexGPT через API, — не выпуская запросы к зарубежным провайдерам.
Управление доступом
- SSO через AD/LDAP, OAuth2/SAML.
- RBAC с кастомными ролями.
- Квоты по пользователям, моделям и подразделениям (soft/hard limits).
- Rate-limiting.
Аналитика и мониторинг
- Дашборды: потребление, активность, токены, топ-пользователи.
- Интеграция с Prometheus/Grafana.
- SIEM-интеграция.
Размещение и развёртывание
- Выделенный кластер в ЦОД ITGLOBAL.COM — арендуемая инфраструктура.
- Hybrid — чувствительные процессы локально, несенситивные через внешние коммерческие модели.
- ПАК-формат — готовое решение: серверы с GPU и ПО AInergy.
Как это работает
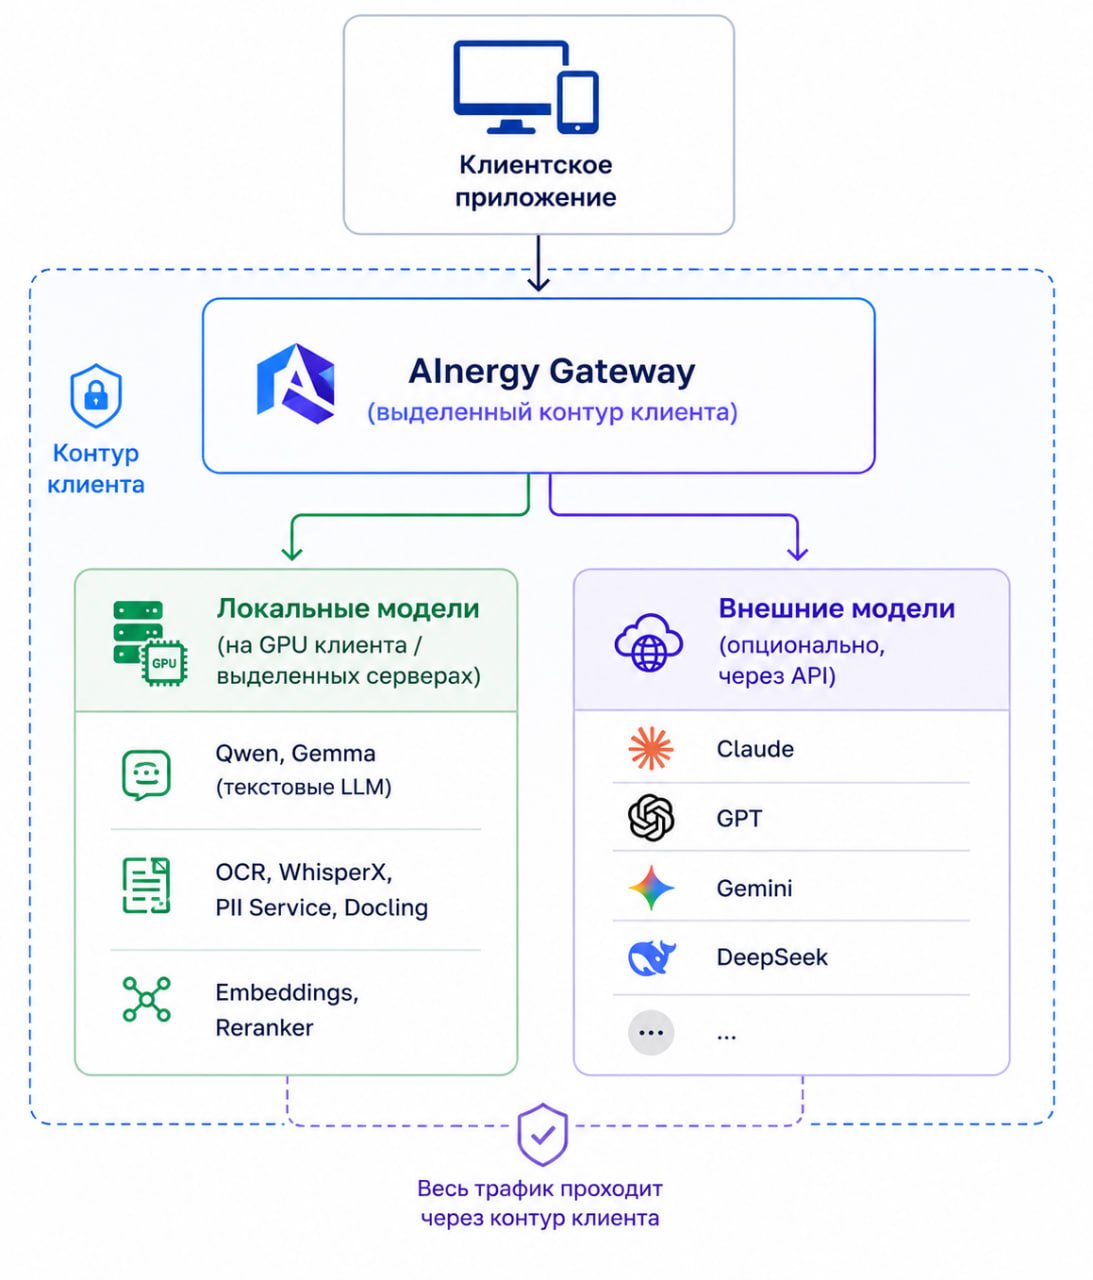
Все запросы проходят через AInergy Gateway на стороне клиента. Данные не покидают периметр организации (при on-premise размещении). Внешние модели подключаются опционально — трафик к ним также проходит через шлюз с применением политик PII и фильтрации.
Отличие от AIaaS
| Параметр | AIaaS | Private AI Cloud |
|---|---|---|
| Контур | Общий с другими клиентами | Выделенный для одного клиента |
| Изоляция данных | Частичная | Полная |
| Размещение | Инфраструктура ITGLOBAL.COM | On-premise, выделенный сервер или гибрид |
| PII-политики | Преднастроенные на уровне LLM | На уровне клиента (кастомные) |
| Модели | Преднастроенный каталог | Любые модели, включая собственные |
| GPU | Управляется ITGLOBAL.COM | Клиент или ITGLOBAL.COM (аренда) |
| 152-ФЗ | Инфраструктура сертифицирована | Полное соответствие, данные в РФ |
| Стоимость | Пакеты A-токенов | Подписка + инфраструктура |
Безопасность данных
- PII-маскирование: персональные данные заменяются плейсхолдерами перед отправкой в модель. Таблица соответствий хранится только в памяти прокси и уничтожается после ответа.
- Поддерживается client-side PII-прокси: клиент разворачивает локальный NER-движок (GLiNER), который маскирует данные до шлюза. Шлюз получает уже очищенный запрос.
- Streaming поддерживается: прокси буферизирует чанки для корректной сборки/разборки плейсхолдеров.
Развёртывание
- Проектирование архитектуры: модели, GPU, размещение, политики.
- Подготовка инфраструктуры: серверы, GPU, сеть, хранилище.
- Установка AInergy: Docker-композиция, конфигурация Nexus-соединений.
- Настройка моделей: локальные LLM через vLLM, внешние через API.
- Настройка безопасности: SSO, RBAC, PII-политики, квоты.
- Интеграция с клиентскими приложениями: OpenAI-compatible API.
- Тестирование и передача в эксплуатацию.
Что дальше
Ограничения
- Решение проектное — не является стандартизированным продуктом с фиксированной конфигурацией.
- Требует согласования архитектуры с сервис-менеджером перед коммерческим предложением.
- Состав доступных моделей зависит от инфраструктуры клиента (GPU, RAM).