Firewall VMware Cloud Director
Firewall, как функция виртуального маршрутизатора, служит для управления доступом между внутренними и внешними сетями.
Межсетевое экранирование может работать как из внутренней сети во внешнюю, так и в обратном направлении.
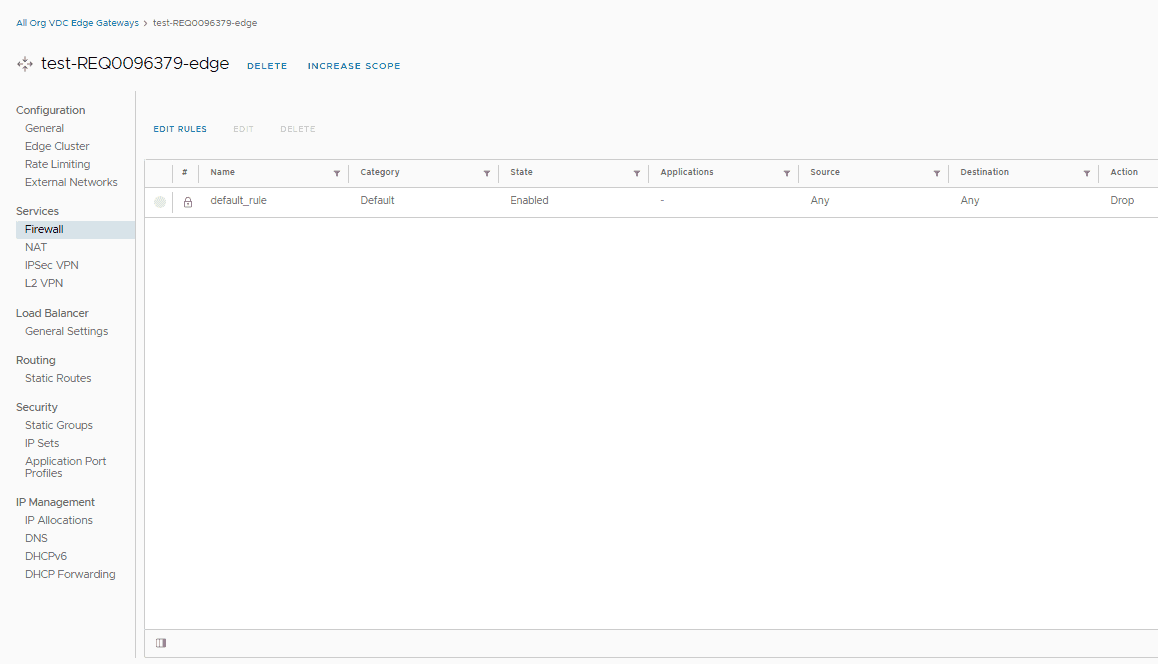
По умолчанию в настройках Firewall существует одна активная запись, разрешающая доступ в обе стороны без ограничений. Для включения фильтрации необходимо изменить значение Action данного правила на Drop или Reject.
Для управления правилами Firewall в левом меню настроек виртуального маршрутизатора выбираем пункт Firewall и в правой части экрана нажимаем на кнопку Edit Rules.

Кнопками New on Top и New above (доступно, когда выбрано правило) можно добавить новое пустое правило.
В появившейся строке заполняем следующие поля:
-
Name — наименования создаваемого правила;
-
State — указываем включено ли данное правило. По умолчанию переключатель находится в состоянии включено;
-
Applications — если нужно выбрать конкретный протокол и порт для подключения, выберите профиль порта приложений. Если профиль не указан, то правило применяется для всех портов и протоколов;
-
Source — выберите источник трафика из созданных IP Sets, либо включите переключатель Any source для выбора всех источников трафика;
-
Destination — выберите IP-адреса назначения трафика из созданных IP Sets, либо включите переключатель Any Destination выберите источник трафика из созданных IP Sets для выбора всех доступных адресов назначения;
-
Action — выберите необходимое действия для данного правила. Доступно 3 варианта действий:
-
Allow — подходящий под правило трафик будет разрешен;
-
Drop — подходящий под правило трафик будет блокирован, уведомление о блокированным клиентам отправлено не будет;
-
Reject — подходящий под правило трафик будет блокирован, блокированным клиентам будет отправлено уведомление.
-
Protocol — выберите для какой версии IP протокола будет применяться правило. По умолчанию установлено использование правила для протокола IPv4;
-
Comments — добавьте комментарии к правилу, если это необходимо.
Правило Firewall выполняются последовательно от первого к последнему. При необходимости измените последовательность правил с помощью кнопок Move up и Move down.

После создания всех необходимых правил нажимаем на кнопку Save для их применения.
Созданные правила появятся в общем списке правил Firewall.
